3
Terminamos de instalar el 802.1X
Una barrera invisible que protege nuestra red
A finales de agosto 2026 la Unidad de Infraestructura de Seguridad concluyó la instalación del protocolo 802.1X en todo el territorio nacional.
Este protocolo es un mecanismo de seguridad que permite verificar y autorizar únicamente los dispositivos que cumplen con los requisitos establecidos a conectarse a la red corporativa.
Su implementación en el CFBCR contribuye a proteger la información institucional, reducir riesgos de ciberseguridad y cumplir con normativas como PCI, al impedir que equipos no autorizados accedan a la red sin una validación previa.
¿Cómo funciona?
Cuando un dispositivo se conecta a la red del CFBCR, una plataforma de seguridad verifica automáticamente que esté debidamente autorizado antes de permitirle el acceso. En otras palabras, el puerto de red permanece protegido y solo se habilita cuando el equipo demuestra que cumple con los requisitos de autenticación establecidos.
Esta autorización no la vemos, sino que sucede “tras bambalinas”, por ello es muy importante que antes de conectar un nuevo equipo a la red o pensemos en adquirir plataformas o equipos, tengamos el apoyo de alguna área de tecnología que pueda orientarnos antes de realizar alguna inversión.
¿Qué hacer si un dispositivo requiere una excepción?
Las excepciones existen, pero requieren análisis, aprobación formal y medidas de mitigación.
Aunque la protección 802.1x es necesaria, pueden existir casos excepcionales en los que un dispositivo presente problemas de autenticación o autorización. En estas situaciones, no se debe deshabilitar el control por iniciativa propia, sino que debe seguirse un proceso para garantizar que se documente de forma correcta y que cumpla con las regulaciones como PCI.
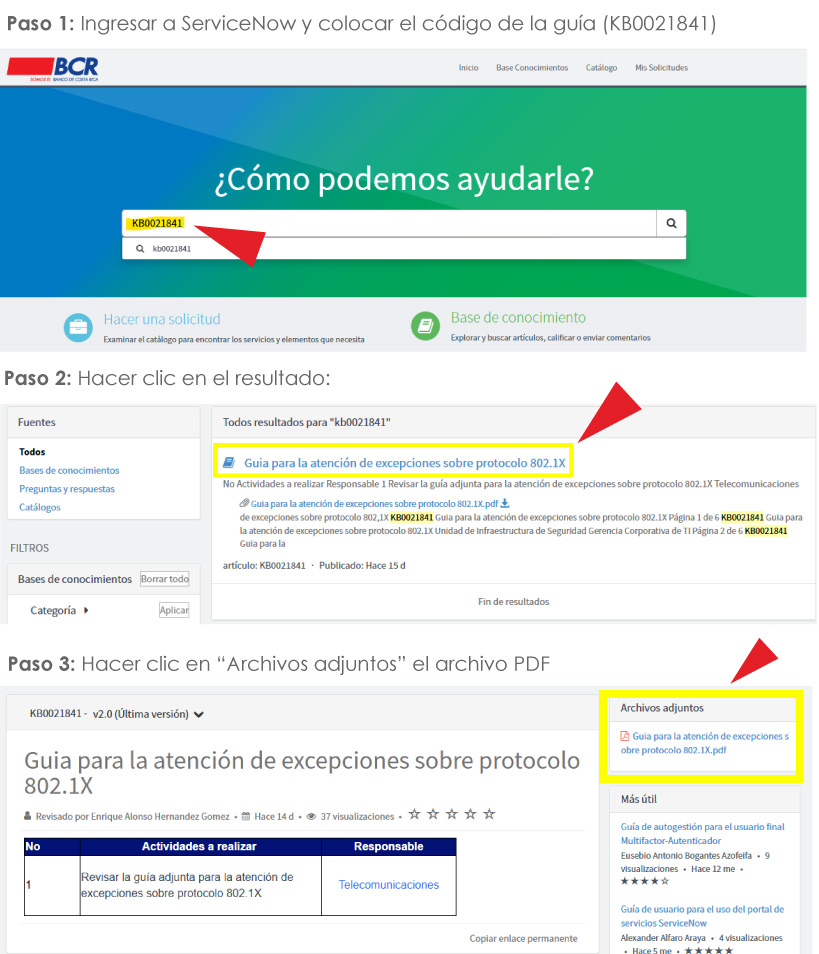
La Guía KB0021841, disponible en ServiceNow, establece que primero deben agotarse todas las alternativas técnicas disponibles. Si el problema persiste, existe un proceso formal administrado por la Gerencia CISO para evaluar y aprobar, cuando corresponda, una excepción temporal, respaldada por justificación técnica, evidencias y controles compensatorios.
Si ya se agotaron todas las alternativas técnicas, puede enviarse un correo a Gerencia CISO (GestionSeguridadTI@bancobcr.com) donde se indique la necesidad, el cual será evaluado para que se realicen las diligencias necesarias.
La guía también explica que, si el puerto corresponde al alcance PCI, es necesario que de previo se solicite un VB por correo al compañero Juan Nuñez Corella.
Para ingresar a la guía en ServiceNow se deben seguir los siguientes pasos:
La seguridad es una responsabilidad de todos y el control de acceso mediante 802.1x es uno de esos guardianes que protegen la red del CFBCR frente a conexiones no autorizadas